オンライン受講可全国より受講生随時募集中

脅威インテリジェンス育成コース

OSINTツールを実践で学べる講座!!

散在する脅威情報を 収集、分析、整理して攻撃者の手口を明らかにする

  • 自組織に活かせる学習 自組織に活かせる学習
  • 実際の事例を題材にした演習 実事例を題材にした演習
  • 充実の転職サポート

専門実践教育訓練給付金対象最大 53万円給付※

無料カウンセリングを予約する›

給付金・学習内容・転職について相談できます

能動的な防御

サイバー攻撃を予防する能動的セキュリティを学習

オンライン対応

全国どこからでも学習できるオンライン受講

転職支援

キャリア相談から求人紹介まで手厚くサポート

※給付金の支給には条件があります。詳細は無料カウンセリングでご確認ください。

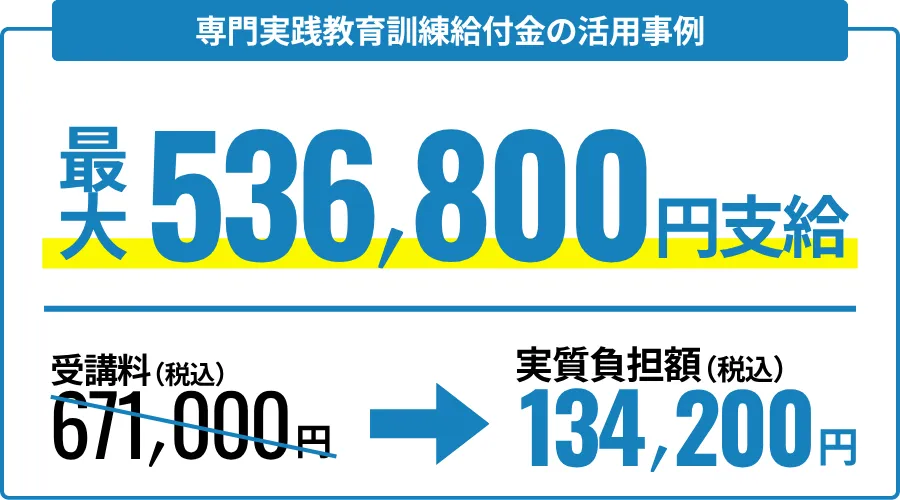
給付金活用で自己負担額を大幅に減額できる場合の受講料例

「脅威インテリジェンス育成コース」では、専門実践教育訓練給付金を活用できる場合があります。
給付金について確認したい方は、ぜひ無料カウンセリングをご活用ください。

給付金について相談する›
ABOUT THREAT INTELLIGENCE

脅威インテリジェンス
育成コースとは

脅威インテリジェンスを
体系的に実践学習できる講座

サイバー攻撃が高度化する今、求められているのは「攻撃されてから対応する力」だけではありません。
攻撃の兆候や脅威の動向をいち早く把握し、先回りして備える「能動的セキュリティ」が重要になっています。
本講座では、脅威情報の収集・分析・活用までの「脅威インテリジェンス」を基礎から体系的に学習。
OSINTツールやAIを活用した実践演習を通して、攻撃者の動向や脅威の背景を読み解き、自組織のセキュリティ強化に活かすスキルを身につけられる講座で、企業研修やセキュリティ分野でスキルアップしたい現役エンジニアにも適した講座です。
脅威インテリジェンス
ってなに?

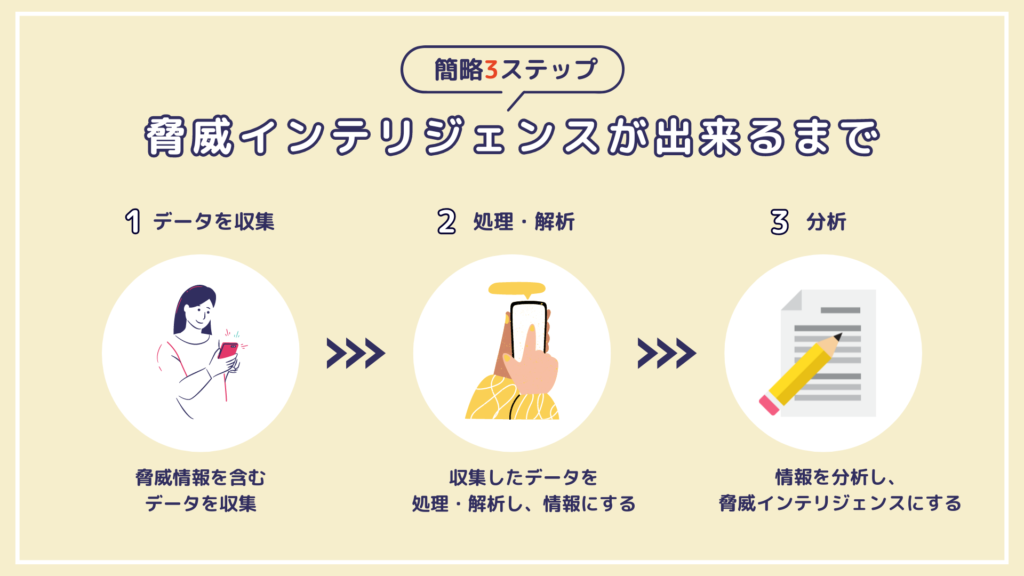
脅威インテリジェンスができるまでの3ステップ図解

脅威インテリジェンスとは、インターネット上に散在するログ、SNS、フォーラム、ダークウェブなどから「脅威情報を含むデータ」を収集・分析し、攻撃者の意図や手口を明らかにするサイバーセキュリティの分野です。
単なる情報収集ではなく、「誰が、どの業種を、どの手口で攻撃しているのか」を分析し、セキュリティ運用や経営判断に役立てる目的で行われます。
脅威インテリジェンスは、「能動的なセキュリティ」を実践する上で、サイバー攻撃リスクを把握し、効果的な防御体制を構築するための基礎となります。
「脅威インテリジェンス人材」が求められている理由

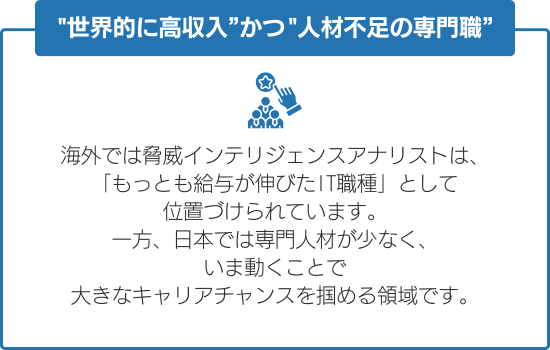
世界的に高収入かつ人材不足の専門職として脅威インテリジェンス人材が求められている理由
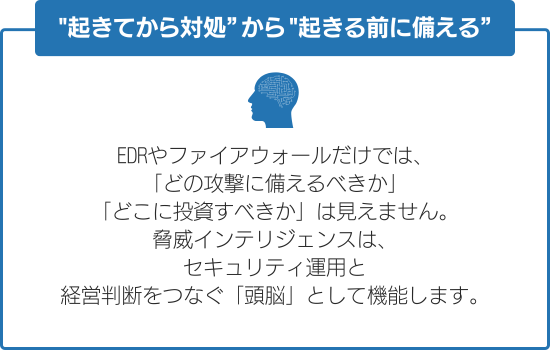
起きてから対処から起きる前に備えるために脅威インテリジェンス人材が求められている理由

講座のポイント

脅威インテリジェンスを体系的に学べる

本講座のカリキュラムは、脅威情報の収集・分析・レポート作成までを体系的に学べる実践プログラムになっています。
OSINTやMITRE ATT&CKなどを活用し、理論と実務の両面からスキルを習得します。
最新事例を題材にした毎月の演習

毎月最新のサイバー攻撃事例や脅威アクター情報をテーマにした実践演習を実施しています。
この演習では、最新の脅威トレンドを把握しながら、スキル学習を行うことができます。
有償/無償ツール、AIを活用した演習

Recorded Future社の協力によって、無償ツールだけでなく、有償ツールも受講期間中に使用することができます。
また、現場で活躍する講師から、最新のAI活用方法を学習できることも魅力の1つです。
自組織に活かせる実践成果

本講座では、自社の業種や脅威環境に合わせて必要な脅威情報を収集し、分析・レポートを作成までを実施。
学んだ内容をそのまま自社のセキュリティ運用・意思決定に活かすことができます。
時間や場所を選ばずに受講できる

演習環境はクラウド上に構築されており、オンライン受講や授業時間外でも、24時間仮想環境を使った演習が可能です。
また、授業録画が1~2営業日以内にアップされるので、オンタイム受講ができなくても安心です。
業界特化の転職サポート

業界に特化した専任のサポーターから、応募書類の書き方~企業ごとの面接対策までの充実したサポートを受けることができます。
また、セキュ塾は多数のIT/セキュリティ企業と提携しており、非公開求人の就職紹介なども行っております。
Recorded Future社とのパートナー契約

Recorded Future社の脅威インテリジェンスツールをイメージしたアニメーション

セキュ塾の運営会社である"ヒートウェーブ株式会社"は、"Recorded Future社"とトレーニングパートナー契約を結んでおり、本コースの受講生はRecorded Future社が提供するツール(有償)を使用した、最新の脅威情報の収集・分析を学ぶことができます。

※Recorded Futureは、2019年に米国で設立し、米国において「脅威インテリジェンス」を提供する先駆けとして、ダークウェブを含む膨大な情報源からのデータを収集・蓄積し、マシンラーニングとリサーチャによる分析を組み合わせて、リアルタイムで脅威情報を顧客に提供している会社です。
特に米国では、犯罪の対象や手法などの予兆の把握、窃取された情報の拡散状況を把握し、未然にサイバー攻撃を防止する目的で、主要組織や政府機関で広く活用されています。
こんな人にオススメ

能動的なセキュリティを
実践を通して学習をしたい人

より踏み込んだ技術を身につけて、
市場価値の高いエンジニアを目指したい方

高度なセキュリティ人材を、
自社内で育成していきたい企業様

CURRICULUM

カリキュラム

脅威情報の収集・分析からレポート作成までを一貫して学び、実務で活用できるスキルの習得を目指します。
有償・無償ツールやAI、最新事例を取り入れた演習を通して、能動的セキュリティを実践できるエンジニアを育成します。

講座のポイント

POINT 01

基礎から体系的に学べる

「脅威情報の収集・分析・レポートの作成」までの脅威インテリジェンスのスキルを体系的に学ぶことができます。OSINTやMITRE ATT&CKなどを活用し、理論と実務の両面からスキルを習得します。

POINT 02

最新事例をテーマにした演習を実施

毎月、最新のサイバー攻撃事例をや脅威アクター情報をもとに演習を行います。最新の脅威トレンドを把握しながら、実践的に分析力を磨くことができます。

POINT 03

自組織に活かせる成果物を作成できる

自社の業種や脅威環境に合わせて必要な脅威情報を収集し、分析・レポートを作成。学んだ内容をそのまま自社のセキュリティ運用・意思決定に活かすことができます。
会社では試せない実践演習

OSINTツールを操作する演習イメージ
1
OSINTツールを操作する

情報収集・分析を実践

分析した内容でレポートを作成する演習イメージ
2
レポートを作成

分析した内容で成果物を作成

講師の解説で理解を深める演習イメージ
3
講師の解説で理解を深める

専門家からポイントを学ぶ

カリキュラム詳細

基礎部分はアーカイブ動画で学習できるため、いつ受講開始しても必要な知識を身につけて、現在の授業に合流できます。
また、授業内容は固定されたカリキュラムだけでなく、最新の脅威動向や調査手法、ツールの活用方法などを取り入れながら、随時アップデートしています。

基礎部分の学習方法について

「脅威インテリジェンス育成コース」では、基礎部分をアーカイブ動画で受講いただく形式を採用しています。
※基礎講義については、半年に一度、授業時間外に補講も実施しています。
そのため、いつからでも受講をスタートすることができます。
また、2024年開講以来、授業の録画をアーカイブしており、受講生の方は過去の授業もいつでも視聴できます。

01何ができるようになるか?
講座の教育目的

組織の脅威インテリジェンス体制を構築・運用できる人材を育成することを目的とし、情報収集 → 分析 → 可視化 → レポート化 → 改善・発信 の全プロセスを12か月を通じて体系的に習得する。

受講者は最終的に、技術的分析力・戦略的判断力・レポート作成力・情報共有力 を兼ね備えた“脅威インテリジェンス・プロフェッショナル”としてのスキルを身につける。

最終成果物
  • 自社業界向け脅威分析レポート(3〜5ページ、BLUF構成)
  • MISP/Recorded Future/HoneyPotを活用した分析環境構築ドキュメント
  • IoC/TTP/ルールセット(YARA/Snort/Sigma)一覧
  • 脅威インテリジェンス運用ロードマップ(1年計画)
最終到達像
  • 情報収集力:OSINT/API連携/自動化スクリプトを活用し、最新脅威情報を収集できる。
  • 分析力:脅威アクター・TTP・脆弱性・地政学リスクを多面的に評価できる。
  • 技術力:MISP/OpenCTI/Recorded Future/T-Potなどの実運用が可能。
  • 報告力:BLUF/So Whatモデルに基づくわかりやすい報告書を作成できる。
  • 戦略思考:組織課題と脅威トレンドを関連付け、改善施策を提案できる。
  • 自走力:継続的に新ツール・新手法を取り込み、自立的に分析できる。
02基礎知識篇①
第1章 インテリジェンスと脅威インテリジェンスの基礎
  • インテリジェンスの種類(HUMINT/SIGINT/OSINT)
  • インテリジェンスサイクルの理解
  • 脅威インテリジェンスの構成(戦略/戦術/運用/技術)
  • OSINT(Open Source Intelligence)の概要と活用
  • AIとOSINTの連携
  • 〖演習①:オープンソース情報を用いた脅威要素抽出〗
第2章 脅威分析のフレームワークとモデル
  • IoCとTTPの基礎概念
  • MITRE ATT&CKマトリクスの構造と使い方
  • LockBit3.0を題材としたケース分析
  • ダイヤモンドモデルによるアクター分析
  • LockBit3.0を題材としたケース分析
  • 〖演習②:MITRE ATT&CK Navigatorを用いた攻撃マッピング〗
  • 〖演習③:Diamond Modelを使ったアクタープロファイリング〗
第3章 脆弱性情報とOSINTの活用
  • SCAP構成要素(CVE/CVSS/CWE/CPE/CCE/XCCDF/OVAL)
  • CVSS v3.1/v4.0評価法
  • NVD API・CISA KEVカタログ活用
  • 〖演習④:CVE情報のAPI取得と分析〗
  • 〖演習⑤:CVSS評価を用いたリスク優先度決定〗
第4章 OSINTと脅威情報の統合活用
  • 主要OSINTサイト(CISA, Unit42, BleepingComputer等)
  • OSINT Framework/OSINT Linksの使い方
  • DarkWeb/SNS(X/Twitter)モニタリング
  • Recorded Futureの概要
  • 〖演習⑥:Log4j脆弱性を題材にしたOSINT調査〗
第5章 脅威情報の可視化とレポート作成
  • MISP/OpenCTIの基本概念
  • RecordedFutureによる脅威アクター分析
  • 脅威インテリジェンスレポート構成と要点
  • BLUF手法の応用
  • 〖演習⑦:MISPまたはOpenCTIのデータ分析可視化〗
  • 〖演習⑧:脅威レポート作成(BLUF構成)〗
「基礎知識篇①」の学習目標
  • 脅威インテリジェンスの概念と種類を体系的に理解する
  • Kill Chain・ATT&CK・Diamond Modelを使いこなす
  • CVE/CVSSなどの脆弱性標準情報を理解・応用できる
  • OSINT・自動化ツールを組み合わせた分析ができる
  • レポートとして成果をまとめ、説明できる
03基礎知識篇②
第1章 OSINT基礎と情報可視化ツールの活用
  • インテリジェンスとは(HUMINT/SIGINT/OSINT)
  • 脅威インテリジェンスの定義と構成
  • OSINTデータソース(Shodan/ZoomEye/ShadowServer/URLScan/VirusTotal)
  • AIとOSINTの関係
  • 脅威インテリジェンスの定義と構成
  • 〖演習①:Shodan/ZoomEye/ShadowServerでの検索体験〗
  • 〖演習②:URLScan.io・VirusTotalを用いたスキャン・分析〗
第2章 脆弱性・エクスプロイト情報と脅威情報可視化
  • Have I Been Pwnedによる漏洩確認
  • Zero-day Vulnerability DatabaseとZDIの利用
  • Exploit-DB/GitHubによるエクスプロイト情報検索
  • MISPの概要とSTIX形式
  • OpenCTIの仕組みと脅威データ統合
  • 〖演習③:ZDI・ExploitDBを使った脆弱性検索〗
  • 〖演習④:OpenCTIでランサムウェア/脆弱性情報を調査〗
第3章 レポート作成と脅威インテリジェンス活用
  • レポートの基本構成(目的/読者想定/5W1H)
  • BLUF/What–SoWhat–NowWhat/3C原則
  • 報告構造(一次/二次報告)
  • 可視化資料(図表・グラフ)の活用
  • 〖演習⑤:KADOKAWA事例を題材にレポート作成(技術報告・経営報告の2種)〗
「基礎知識篇②」の学習目標
  • OSINTツールを活用して脅威情報を収集・評価できる
  • 脆弱性・エクスプロイト情報を多面的に分析できる
  • MISP/OpenCTIを用いた脅威情報共有基盤を理解できる
  • BLUF構成を活用し、わかりやすいレポートを作成できる
使用ツール
  • Shodan、ZoomEye、ShadowServer、URLScan.io、VirusTotal、MISP、OpenCTI
04脅威インテリジェンスの活用・報告書作成
第1章 脅威動向とレポート作成基礎(Part2)
  • インテリジェンスの分類(HUMINT/SIGINT/OSINT)
  • 脅威インテリジェンスの定義と分類
  • 主要フレームワーク(IoC/TTP/Kill Chain/MITRE ATT&CK/Diamond Model)
  • SCAP/CVE/CISAの基礎
  • RecordedFutureによる情報収集とAI連携
  • 脅威レポート構成(BLUF/5W1H/What–SoWhat–NowWhat)
  • 〖演習①:各社脅威レポート分析(2024年比較)〗
  • 〖演習②:CISO向けレポートドラフト作成〗
第2章 MISPのインストールと活用
  • MISP概要と情報共有モデル(STIX/TAXII)
  • Ubuntu環境へのインストール手順
  • Apache/SSL設定(certbot)
  • ユーザ/組織設定
  • Feedsの設定・有効化・ジョブ管理
  • 相関分析(IOC・イベント)
  • CIRCL公開MISPの参照
  • 〖演習③:MISPインストール・Feed登録〗
  • 〖演習④:脅威情報イベントの相関分析〗
第3章 レポート修正と発表
  • レポート作成の基本構成再確認
  • BLUF/What–SoWhat–NowWhatモデル
  • 図表・グラフによる情報可視化
  • 一次/二次報告構成
  • フィードバック反映と最終仕上げ
  • 〖演習⑤:レポート最終修正(CISO報告形式)〗
  • 〖演習⑥:プレゼンテーション発表〗
「脅威インテリジェンスの活用・報告書作成」の学習目標
  • 脅威インテリジェンスの基礎と実践手法を体系的に理解する
  • MISPを構築・運用し、脅威情報を共有・分析できる
  • BLUF構成によるレポートを作成・発表できる
使用ツール
  • MISP、RecordedFuture、MITRE ATT&CK Navigator、CVE/NVD、CISA KEV、OSINT Framework
05Recorded Futureを用いた脅威インテリジェンス
第1章 Recorded Futureによる脅威インテリジェンスの基礎
  • インテリジェンスの定義と分類(HUMINT/SIGINT/OSINT)
  • OSINTとAIの連携
  • 主要フレームワーク(Kill Chain/ATT&CK/Diamond Model)
  • Recorded Future概要とエンティティ構造
  • リスクスコア算出とインテリジェンスカード
  • CVE実例分析(CVE-2024-6387 等)
  • LockBit/BlackSuit/Log4jなどの検索・比較
  • 〖演習①:Recorded Futureでの基本検索〗
第2章 Advanced Query Builderの活用
  • AQBの構成とクエリ構文(Involving/Event Type/Time)
  • 検索条件の組み合わせ(AND/OR)
  • Sources/Source Type/Geofence設定
  • 可視化(Timeline/Map)と出力形式
  • データ精度と分析視点
  • KADOKAWA/dwango関連脅威情報の調査
  • LockBit/BlackSuit関連の検索クエリ構築
  • 〖演習②:Recorded Futureでクエリ作成〗
第3章 Recorded Future応用操作と分析演習
  • Event Type別検索(Cyber Attack/Vulnerability/Credential Leak 等)
  • Sandbox/Timeline/Map分析の応用
  • 攻撃アクター/対象業種/国別傾向の可視化
  • Lists機能による監視リスト作成
  • レポート構成(BLUF・5W1H)
  • 〖演習③:Timeline・Map分析による脅威傾向の可視化〗
  • 〖演習④:Recorded Futureを活用したレポートドラフト作成〗
学習目標
  • Recorded Futureを活用して脅威情報を収集・分析できる
  • AQBを用いて高度な脅威検索クエリを構築できる
  • TimelineやMapを用いて攻撃傾向を可視化できる
  • BLUF構成を用いた脅威レポートを作成・発表できる
使用ツール
  • Recorded Future、MISP、OpenCTI、urlscan.io、VirusTotal
06脅威情報の取得
第1章 脅威情報収集の基礎とインテリジェンスサイクルの理解
  • インテリジェンスの基礎とサイクル(Plan/Collect/Process/Analyze/Disseminate)
  • 脅威情報の分類と目的
  • 脅威アクター/被害者情報の収集手法
  • 主要情報源(BleepingComputer, CISA, AlienVault, ransomware.live)
  • jqコマンドによるJSON解析とAPI連携
  • 〖演習①:脅威アクター情報収集と分類〗
  • 〖演習②:CVE/Victim情報をAPIから取得・整形〗
第2章 脆弱性情報の収集と自動化
  • 脆弱性情報の種類と特徴(公開前情報/公開後情報)
  • CVE/NVD/CISAの関係と構造
  • CVE.org APIとNVD APIの利用方法
  • GitHub cvelistV5の活用
  • CISA ADP(vulnrichment)情報の活用
  • APIキー取得・認証設定
  • 〖演習③:curl+jqでCVE情報を取得〗
  • 〖演習④:GitHub上のCVEデータを自動抽出〗
  • 〖演習⑤:CISA ADP情報の差分分析〗
第3章 収集データの活用と自動化・最適化
  • SSVC(Stakeholder-Specific Vulnerability Categorization)の理解
  • CVSSとの比較と活用
  • 自動化の仕組み(メール通知・Slack連携)
  • ransomware.live/CISA APIの活用事例
  • 脅威情報を用いた組織内レポート作成
  • 〖演習⑥:自社業種を想定した脅威分析〗
  • 〖演習⑦:自動通知スクリプト構築(Slack/メール)〗
  • 〖演習⑧:最終レポート作成(SSVC適用)〗
「脅威情報の取得」の学習目標
  • 脅威情報収集の全体像を理解する
  • API連携により脅威情報を自動取得できる
  • SSVC/CVSSを活用して優先度評価ができる
  • 組織向け脅威分析レポートを作成・報告できる
使用ツール
  • jq、curl、CVE.org API、NVD API、CISA ADP、ransomware.live、OpenCTI、AlienVault
07脅威ハンティング
第1章 脅威ハンティングの基礎とアプローチ理解
  • 脅威ハンティングの目的と役割
  • SOC/SIEMとの違い(受動的防御から能動的防御へ)
  • Hunting Maturity Model(HM0〜HM4)
  • ハンティングループ(仮説→収集→分析→改善)
  • 主なアプローチ(Anomaly-Based/Hypothesis-Driven/AI支援型)
  • ハンティングフレームワーク(PEAK/ABLE)
  • 〖演習①:仮説ドリブン・ハンティング設計ワーク〗
  • (例:RansomHub攻撃を想定した仮説立案)
第2章 検知技術とルール設計によるハンティング実践
  • IoC/TTPの定義と活用
  • 主要公開情報(CISA/FBI/ransomware.live)
  • YARAルールによるファイル検知(構文・演習)
  • Snortルールによるネットワーク検知(local.rules編集)
  • SigmaルールによるSIEMクエリ変換
  • ルール運用の自動化・相関分析
  • 〖演習②:YARAルール作成とファイル検知〗
  • 〖演習③:Snortルールによる通信検出〗
  • 〖演習④:SigmaルールをElastic/Splunk向けに変換〗
第3章 総合演習:脅威ハンティングの実践と報告
  • 脅威ハンティング演習環境の確認
  • 仮説に基づくデータ収集と相関分析
  • 複数ルールの連携による検出精度向上
  • 発見結果の可視化と報告書構成(BLUF形式)
  • インシデントレスポンスとの連携ポイント
  • 〖演習⑤:総合演習(IoC+ルール連携シナリオ)〗
  • 〖演習⑥:ハンティングレポート作成(仮説→結果→示唆)〗
「脅威ハンティング」の学習目標
  • 脅威ハンティングの目的・手法・成熟度モデルを理解する
  • IoC/TTPを用いて能動的な脅威検知を実施できる
  • 各検知ルール(YARA/Snort/Sigma)を作成・検証できる
  • ハンティング結果をレポートとして報告できる
使用ツール
  • YARA、Snort、Sigma、ElasticSearch、Splunk、Uncoder.io
08Recorded Futureを用いた脅威ハンティング
第1章 Recorded Futureによる調査復習と脅威ハンティング入門
  • Recorded Futureの主要機能(Intelligence Card/Entity/リスクスコア)
  • CVE/IP/Domainを用いた実践分析(例:CVE-2025-30154)
  • Advanced Query Builderの基礎と構造
  • 仮説ドリブンハンティング(ABLE/PEAKモデル)
  • 〖演習①:Recorded Futureによる脆弱性検索(CVE・Domain分析)〗
  • 〖演習②:AQBを用いた期間別攻撃分析(1日/1年単位)〗
  • 〖演習③:金融業界向けアクター抽出とリスト作成〗
第2章 Recorded Futureによる高度分析と脆弱性ハンティング
  • 仮説ドリブンハンティングの実践(Prepare〜Act)
  • 複数製品を対象とした脅威アクター比較
  • Entity Listを活用した業界別・製品別分析
  • Insikt GroupによるHunting Packageの活用(Snort/YARA/Sigma)
  • Watch List設定と運用
  • 〖演習④:製品別アクター分析(Fortinet/VMware/Cisco)〗
  • 〖演習⑤:共通アクターのHunting Package分析〗
  • 〖演習⑥:自社Watch Listの登録〗
第3章 Recorded Future応用操作とSandbox実践
  • Threat Actor Mapによる意図分析(Intent/Opportunity)
  • Change Over Timeによる傾向変化分析
  • Sandbox(tria.ge)を用いたURL/マルウェア解析
  • 脅威レポート作成(BLUF/SoWhat/NowWhat 構成)
  • 〖演習⑦:Threat Actor Mapによる攻撃傾向の分析〗
  • 〖演習⑧:Sandbox実習(URL解析)〗
  • 〖演習⑨:総合演習:Recorded Futureでの分析結果をもとにレポート作成〗
「Recorded Futureを用いた脅威ハンティング」の学習目標
  • Recorded Futureの高度検索機能(AQB/Entity List/Map)を使いこなす
  • 複数条件での脅威アクター分析と比較を実施できる
  • Sandboxを活用し、マルウェア・URL解析ができる
  • 分析結果をBLUF形式で整理し、レポートとして発表できる
使用ツール
  • Recorded Future、Advanced Query Builder、Entity List、Hunting Package、Sandbox(tria.ge)
09地政学のインテリジェンスとAI活用
第1章 イントロダクション
  • コース概要と目的
  • 地政学とサイバーの関係性
  • 現代のサイバー脅威構造
第2章 地政学の基礎と国家戦略
  • 地政学とは何か
  • 国家安全保障とサイバー領域の融合
  • サイバー攻撃の分類と目的
  • 〖グループワーク:各国のサイバー戦略事例調査〗
第3章 主要国家のサイバー活動と脅威アクター分析(I)
  • 米国/ロシア/中国/北朝鮮/イランの戦略と狙い
  • 代表的な脅威アクター一覧(APT29, APT28, Lazarusなど)
  • 〖演習① 各国アクターの特徴整理シート作成〗
第4章 主要国家の脅威アクター分析(II)
  • APTごとの手法(TTP)・MITRE ATT&CK分析
  • APT29/APT28/Sandworm/Turlaの事例
  • 〖演習② MITRE ATT&CKでAPT29のTTPを特定〗
第5章 国家支援型サイバー攻撃のケーススタディ
  • ロシアのハイブリッド戦(ウクライナ侵攻)
  • 台湾有事と情報操作戦
  • 認知戦の展開
  • 〖演習③ ケース分析:情報操作の目的と影響を議論〗
第6章 AI/LLM活用による脅威分析の自動化
  • ChatGPTの特徴と活用例
  • NotebookLMによる資料要約・構造化
  • AIの限界(ハルシネーション対策)
  • 〖演習④ ChatGPTでAPT29のYARAルール生成〗
  • 〖演習⑤ NotebookLMで脅威情報を要約〗
第7章 ChatGPT × NotebookLM連携実践
  • ChatGPTでIoC/TTP収集 → NotebookLMで分析・要約
  • YARAルール生成から検証までの流れ
  • 〖演習⑥ ChatGPTでAPT29の最新IoC収集+NotebookLMで分析〗
第8章 AIによるレポート作成と検証
  • 出典確認・検証プロセス
  • 誤情報(ハルシネーション)の見抜き方
  • 演習⑦ ChatGPT出力の信頼性評価ワーク
第9章 総合演習・レポート作成
  • APT29/Lazarusなどの脅威分析統合
  • 地政学とサイバーの関係性
  • 現代のサイバー脅威構造
第10章 まとめとQ&A
  • 全体振り返り
  • AI活用と地政学分析の融合的運用
「地政学のインテリジェンスとAI活用」の学習目標
  • 地政学的視点でサイバー脅威を分析できる
  • 各国APTの特徴・TTPを説明できる
  • ChatGPT/NotebookLMを活用し、脅威分析を自動化できる
  • AIを利用したレポート作成と検証が行える
使用ツール
  • Recorded Future、ChatGPT、NotebookLM、MITRE ATT&CK Navigator
10地政学インテリジェンス応用・AI応用・脆弱性動向
第1章 イントロダクション
  • コースの全体概要
  • 国家間サイバー脅威の現状
  • AIを用いた分析の目的
第2章 サイバー攻撃の目的と地政学的背景
  • サイバー攻撃の目的分類(軍事・金銭・スパイ・情報操作)
  • 地政学的事件とサイバー脅威の関係性
  • 〖ケーススタディ:南シナ海・台湾情勢に関連する攻撃分析〗
第3章 各国のサイバー攻撃事例と情報操作
  • ロシア:中国:北朝鮮:イランの事例比較
  • ソーシャルメディア操作・偽情報拡散の実例
  • 〖演習① 各国のサイバー行動と目的を整理〗
第4章 中国の脅威アクター動向(Ⅰ)
  • RedGolf、APT19、RedDelta、HAFNIUM等の特徴
  • 中国のサイバー作戦と南シナ海活動の関連
  • 〖演習② Recorded Futureで中国APTの活動可視化〗
第5章 中国の脅威アクター動向(Ⅱ)
  • Volt Typhoon/Salt Typhoon/Silk Typhoonの詳細分析
  • Living off the Land (LotL)攻撃の特徴
  • CISA/FBIの報告分析
  • 演習③ Volt Typhoonの攻撃手法と防御策の整理
第6章 脆弱性動向と新指標LEVの理解
  • LEVとは何か(EPSS/KEVとの違い)
  • LEV/LEV2計算式と応用例
  • EUVD/Vulnerability-Lookupの紹介
  • 〖演習④ Vulnerability-Lookup APIでCVE情報取得〗
第7章 脆弱性情報プラットフォームの活用
  • Vulncheck KEV/XDBの概要と利用
  • PoC(Exploit)管理上の注意点
  • 〖演習⑤ Vulncheck KEVで最新脆弱性を検索〗
  • 〖演習⑥ XDBでPoCを抽出(安全環境で確認)〗
第8章 AIツールによる脅威分析(NotebookLM実践)
  • NotebookLMの概要と機能
  • 複数ソースからの要約・抽出・IoC整理
  • 〖演習⑦ Volt TyphoonをNotebookLMで分析しTTP/Ioc抽出〗
第9章 AI×NotebookLM連携応用演習
  • ChatGPT+NotebookLMの連携
  • IoC→YARA/Snortルール自動生成
  • 〖演習⑧ Salt Typhoon/Silk Typhoonのレポート自動生成〗
第10章 総合演習・まとめ
  • 各APTの活動比較・分析結果統合
  • AIによる自動レポート化・報告
  • 〖総合演習⑨ 各自テーマを設定しAIレポート作成〗
「地政学インテリジェンス応用・AI応用・脆弱性動向」の学習目標
  • 中国系APTを中心とした国家支援型攻撃の構造を理解する
  • LEVなどの新指標を使って脆弱性を評価・優先付けできる
  • NotebookLM/ChatGPTを使った脅威分析・レポート自動化を実践できる
  • AIによる出力の検証・正確性評価を行える
使用ツール
  • Recorded Future(脅威情報分析)
  • ChatGPT/NotebookLM(AI分析・要約・レポート)
  • Vulncheck KEV/XDB/CIRCL Lookup(脆弱性情報収集)
11脅威インテリジェンスレポート作成 応用
第1章 イントロダクション
  • コース概要と目的
  • 脅威インテリジェンスにおけるレポートの役割
  • 学習到達目標の確認
第2章 レポート作成の基本概念
  • 「目的」と「読者層」の整理
  • 技術者/経営層/顧客別の伝え方
  • レポートに必要なキーワード選定
  • 〖ミニ演習:想定読者に合わせたレポート構成を考案〗
第3章 レポート構成と執筆手法
  • BLUF(Bottom Line Up Front)構成法
  • What / So What / Now What / Then Whatモデル
  • 目的別テンプレート紹介
  • 〖演習① テンプレートを用いた概要作成〗
第4章 文章作成と表現技法
  • 簡潔で明確な文書作成
  • 図表・グラフの活用
  • 良い/悪いレポート事例比較
  • 〖演習② 改善前後のレポート比較と修正〗
第5章 実践演習①:レポート作成(ハンズオン)
  • テーマ:「2025年上半期の金融業界脅威まとめ」
  • 目的設定と情報整理
  • 顧客向け成果物作成(PDF+スライド)
  • 〖演習③ 指定テーマでレポート作成〗
第6章 情報収集補助(補助資料編)
  • Recorded FutureによるIndustry分析
  • ChatGPT/Geminiによる代替情報収集
  • Ransomware.live/BreachSenseの使い方
  • Domain-Industry紐付け手法
  • 〖演習④ Ransomware.live+BreachSenseで金融業界被害を抽出〗
第7章 実践演習②:情報統合とレポート完成
  • Ransomware.live/BreachSense/Recorded Future結果照合
  • 傾向分析と可視化(グラフ化)
  • BLUF構成によるまとめ
  • 〖演習⑤ 統合分析+レポート最終化〗
第8章 まとめと振り返り
  • 効果的なレポートの特徴整理
  • AI活用の限界と注意点
  • 品質向上策と継続的改善
  • 〖グループ討議:現場での応用計画策定〗
「脅威インテリジェンスレポート作成 応用」の学習目標
  • 読者と目的を意識した構成で脅威レポートを作成できる
  • 複数ソースの情報を統合・分析して報告書に反映できる
  • AIツールを活用して執筆効率と品質を向上できる
  • BLUF・So Whatモデルなどの構成手法を実務で応用できる
使用ツール
  • ChatGPT・Gemini(情報抽出・要約)
  • Recorded Future(脅威アクター分析)
  • Ransomware.live・BreachSense(攻撃被害分析)
12脆弱性分析・ハニーポット運用・レポート作成
第1章 イントロダクション
  • コース概要とゴールの明確化
  • 前提知識(脅威情報取得・分析の基礎)
  • 学習の流れと評価方法
第2章 2025年上半期の脆弱性動向分析
  • CVEデータの収集・蓄積環境確認
  • JSON構造理解と分類手法
  • Critical〜Lowの優先度評価
  • 悪用状況(KEV/CWE/CPE)の確認
  • 〖演習① jq+AI(Gemini)を用いたデータ抽出・集計〗
  • 〖演習② Vulnerability-Lookup APIで自動収集〗
第3章 ハニーポット運用と攻撃観測
  • T-Pot(HoneyPot)の構成と仕組み
  • ログ収集と可視化(Attack Map/Elasticvue)
  • iptables/Docker設定とセキュリティ留意点
  • 〖演習③ T-Potログから攻撃種別・送信元を分析〗
  • 〖演習④ 攻撃頻度グラフの作成〗
第4章 脅威レポート作成演習(金融業界を題材に)
  • BLUF構成でのレポート設計
  • Ransomware.live/BreachSenseによる被害分析
  • 主要脅威アクター(Akira/Qilin/Luna Moth)の比較
  • TTP分析(MITRE ATT&CK対応)
  • 〖演習⑤ ChatGPT+GeminiでAI補助レポート生成〗
  • 〖演習⑥ 被害傾向まとめと提言パート作成〗
第5章 実践総合演習
  • テーマ設定と情報統合(例:業界別ランサム動向)
  • AIを活用した文章生成と検証
  • 講師レビューを通じた改善プロセス
  • 〖演習⑦ 各自テーマ設定による最終レポート作成〗
第6章 まとめと今後の展開
  • 応用スキルの整理と定着
  • AI活用による効率化手法
  • 最新脆弱性情報源の継続追跡
  • 〖グループ討議:業務活用計画策定〗
「脆弱性分析・ハニーポット運用・レポート作成」の学習目標
  • 脆弱性・攻撃観測データを基にした分析手法を習得
  • AIツールを活用したレポート作成スキルを実践
  • 業界別脅威動向を論理的に可視化・報告できる
使用ツール
  • Vulnerability-Lookup / KEV / CVE Data Feeds
  • T-Pot(HoneyPot環境)
  • ChatGPT・Gemini(AI分析支援)
13HoneyPotと情報収集応用
第1章 イントロダクション
  • 講座の目的と概要
  • T-Potを用いた実践の意義
  • 学習目標と進行スケジュール
第2章 HoneyPot(T-Pot)の基礎
  • HoneyPotの概念
  • T-Potの構成(Dionaea, Cowrie, CiscoASA, Sentrypeer)
  • GitHubリポジトリの取得とinstall.sh実行
  • iptables設定とSSHポート変更
  • Attack Map / Elasticvue / Kibanaによる可視化
  • 〖演習①:環境構築と初期アクセス確認(Attack Map / Kibana表示)〗
第3章 ハニーポットデータの活用
  • データ格納構造(tpotce/data/)
  • Kibanaダッシュボード操作
  • アクセス上位IP抽出とCSV出力
  • 〖演習②:ダッシュボードでアクセス情報を調査/tpotce/data配下を分析〗
第4章 Dionaeaによるマルウェア収集
  • Dionaea概要と保存ディレクトリ
  • VirusTotal API設定と利用方法
  • curlコマンドによる結果取得とYARA照合
  • 〖演習③:Dionaeaで収集したサンプルをVirusTotal APIで分析〗
第5章 AbuseIPDB APIを用いた不正アクセス解析
  • AbuseIPDBの概要
  • API構文とcurl -Gコマンドの理解
  • json整形による結果の可視化
  • 〖演習④:Dionaea + AbuseIPDB APIによる不正IP分析〗
第6章 CowrieによるSSH攻撃観測
  • Cowrieのログ構造
  • ttyログ解析とplaylogによる再生
  • 侵入後のコマンド分析
  • VirusTotal連携によるマルウェア確認
  • 〖演習⑤:Cowrieログを用いた侵入行動分析〗
第7章 その他のハニーポットコンポーネント
  • SentrypeerによるSIP攻撃の記録
  • Cisco ASA Honeypotの設定とCVE-2018-0101攻撃検知
  • 〖演習⑥:ログ解析を通じて各サービスの挙動を比較〗
第8章 SpiderFootによる情報収集演習
  • SpiderFootの概要とセットアップ
  • Kibanaで抽出したIPを入力してOSINT情報を収集
  • グラフによる脅威レベル評価
  • 〖演習⑦:SpiderFootによる情報収集と評価〗
第9章 まとめと今後の展開
  • ハニーポット運用知見の応用
  • API連携による分析自動化
  • SpiderFoot・VirusTotal・AbuseIPDBの使い分け
  • 〖討議:自組織での応用事例を検討〗
「HoneyPotと情報収集応用」の学習目標
  • ハニーポットを運用し攻撃観測データを収集できる
  • API連携でマルウェアや不正アクセスを特定できる
  • SpiderFootを用いて関連脅威情報を自動的に取得・評価できる
  • 実観測データをもとに分析・報告できるスキルを習得する
使用ツール
  • T-Pot、Dionaea、Cowrie、Cisco ASA、Sentrypeer
  • VirusTotal API、AbuseIPDB API、SpiderFoot、jq

講義内演習のサンプルレポート紹介

講義内での演習では、最新のサイバー攻撃事例を取り扱った演習も行っております。
クラスSlackでは、講師を務めるセキュリティエバンジェリストの面 和毅氏が、毎日のように最新の脅威情報を共有しています。
一方的な発信だけでなく、ニュースを見て気になった事例について受講生が質問をして、講師がそれについて回答し、それを講義の事例として取り上げることもあります。
【企業向け】2日間の短期講義も募集中

企業研修におすすめ 脅威インテリジェンスを2日間で学習できる短期講座
INSTRUCTORS

担当講師の紹介

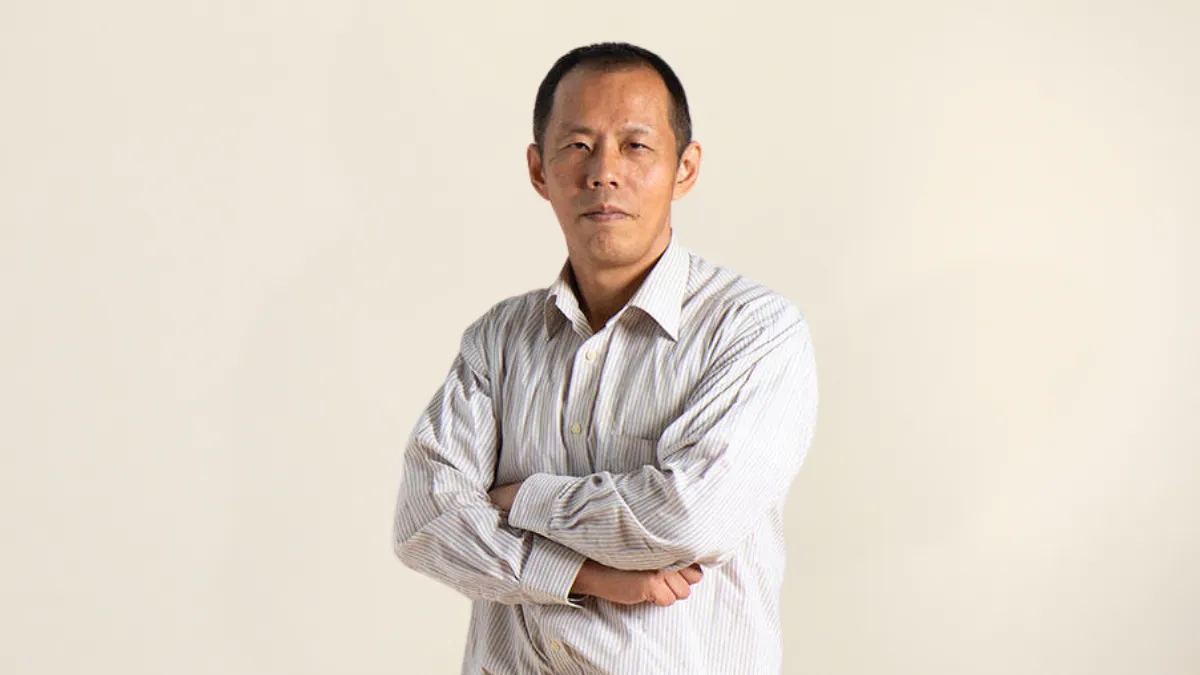
担当講師 面 和毅

面 和毅

サイオステクノロジー㈱ 執行役員OSS/セキュリティエバンジェリスト

略歴

OSSのセキュリティ専門家として20年近くの経験があり、主にOS系のセキュリティに関しての執筆や講演を行う。大手ベンダーや外資系、ユーザー企業などでさまざまな立場を経験。2015年からサイオステクノロジーのOSS/セキュリティエバンジェリストとして活躍。
  • Security 研究者/エンジニア/開発19年
  • SELinux/MAC Evangelist14年
  • Linux エンジニア19年
  • システム管理者4年
  • Antivirus Professionalエンジニア3年
  • SIEM Professional エンジニア3年
インタビュー記事を見る›

講師の執筆記事

最新の記事をもっと見る›
BENEFITS

お得な給付金

本講座は給付金制度の認定講座となっております。セクション内の「詳細はこちら」ボタンをクリックいただけますと、対象者や申請方法などをご確認いただけます。
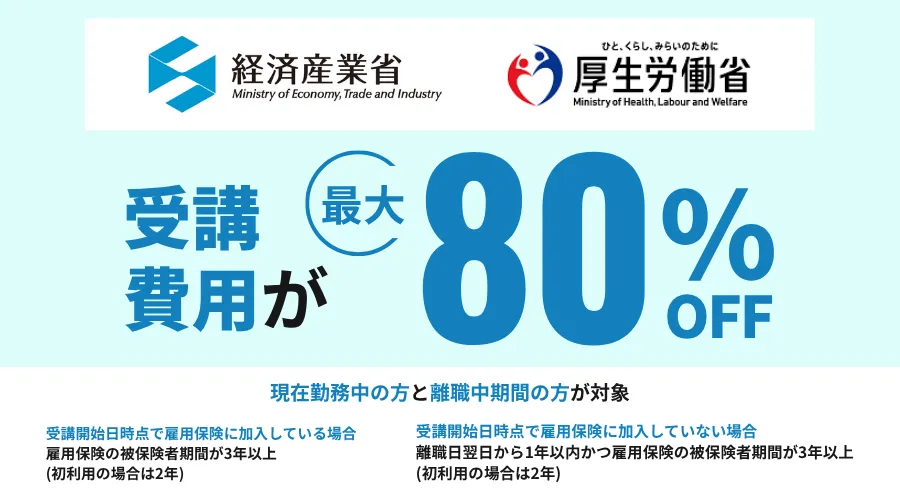
現在勤務中&離職期間中の方が対象

専門実践教育訓練給付金

専門実践教育訓練給付金により受講費用が最大80%OFFになる説明
専門実践教育訓練給付金の活用事例と自己負担額の例

受講料の最大80%にあたる536,800円の給付を受けられる場合があります。
対象可否や申請の流れは、詳細ページでご確認ください。直接相談したい場合は、無料カウンセリングをご活用ください。
企業研修のみ対象

人材開発支援助成金

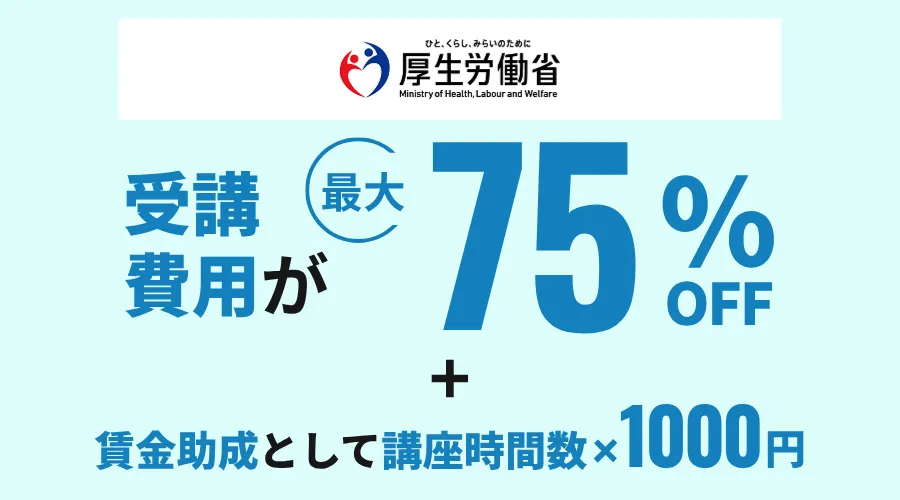
人材開発支援助成金により受講費用が最大75%OFFになる説明
人材開発支援助成金の活用事例と自己負担額の例

訓練経費や訓練期間中の賃金を一部助成する制度。
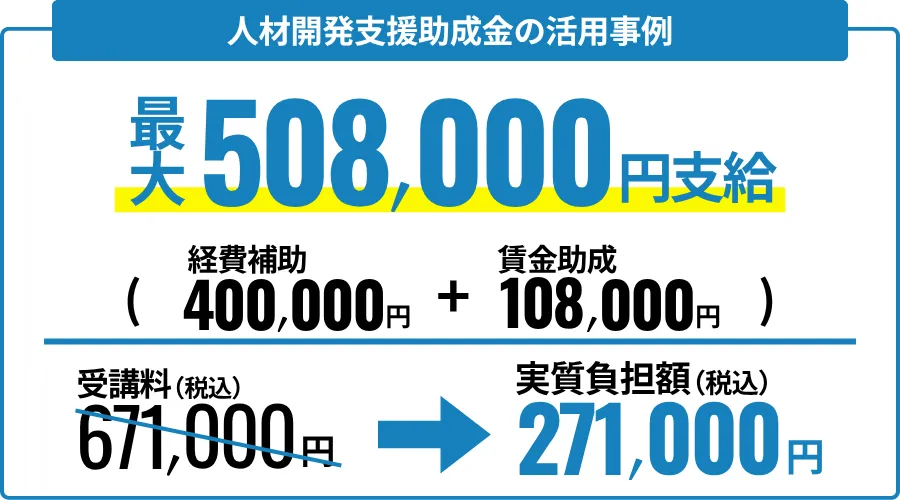
本コースは人への投資促進コース(高度デジタル人材訓練)に該当し、経費助成として受講料の最大400,000円)に加え、賃金助成として1000円×108時間=108,000円 合計508,000円の給付を受けることができます。1度申請を行えば、社員研修実施の際に毎年最大2,500万円までの補助を受けることが可能です。

TRAINING RESULTS

研修実績

セキュ塾では、官公庁や様々な企業様のセキュリティトレーニングを行っており、その一部をご紹介します。
警視庁

サイバーセキュリティ競技会「selection cup」研修委託

職員を対象にしたサイバーセキュリティ事案対処にあたる人材の発掘、能力の把握、事案対処能力の向上を効果的に行うための実習を実施しました。
関東管区警察学校

サイバー捜査技術専科(基礎、応用コース)委託教養

サイバー犯罪・サイバー攻撃対策に従事する(または従事する予定の)全国47都道府県警察職員を対象に、ネットワーク基礎、デジタルフォレンジック、攻撃手法と防御策など、実務に必要な知識と技能習得のためのトレーニングを実施しました。
埼玉県警

サイバー犯罪等事案対処能力の強化(長期講習)

サイバー犯罪捜査を行う上で必要となる情報通信技術の修得、サイバー犯罪捜査の指導を行うことが出来る人材の育成を目的としたトレーニングを実施しました。
陸上自衛隊通信学校

CTF競技会演習実施支援役務

実践的なサイバー能力を評価・練度向上するため、各部隊対抗方式によるCTF競技会演習実施の支援を実施しました。
NTTグループ

セキュリティコンテスト研修

NTTグループ横断のセキュリティコンテスト&研修として、事前学習(基礎)、CTF競技、事後学習(解説)までを一体化したオンライン研修の企画・運営を実施しました。セキュ塾内で問題作成や環境構築、プラットフォーム開発も担当し、全436名が参加するイベントとして、CISO委員会などの幹部会議にも報告される注目度の高い研修になりました。
その他実績にも多数

【防衛省】「脅威インテリジェンス育成コース」受講
【防衛省】サイバー共通教育(FFRI共同開催)
【警視庁】年間契約を含む複数案件を受託。
-ハイテク犯罪対策技術委託研修
-サイバー犯罪対策技術研修
-官民共同インシデント対応技術訓練
-「IoTと車のハッキングハンズオンコース」受講
-「マルウェア解析コース」受講
-サイバーセキュリティ対策 調査研究
【その他】多数トレーニング実績あり

CAREER SUPPORT

転職サポート

セキュリティ業界に特化したサポーターが、書類添削、面接対策、就職紹介、キャリア面談などのサポートを行います。

セキュリティ業界に特化した転職サポートの相談例

業界に特化した徹底サポートで あなたの希望の転職を丁寧に応援します!!

セキュリティ業界への転職と年収アップのサポート事例
GRADUATE VOICES

卒業生の声

受講終了後アンケートより抜粋

Kさん(Web脆弱性診断業務の担当者)

脅威インテリジェンスを体系的に学べる貴重な講座でした

脅威インテリジェンス分野を体系的に学べる講座はなかなかないため、基礎から幅広く学習できたことがとても良かったです。

内容もカテゴリごとに整理されており、脅威インテリジェンスの全体像を理解しながら、実務でどのように活用していくのかを考えるきっかけになりました。

受講終了後アンケートより抜粋

Mさん(セキュリティ関係の管理担当)

現場に基づいた実践的な話が聞けて勉強になりました

現場で実際に活躍されている講師の方から、実務に基づいた話を聞けたことが大変勉強になりました。

単なる知識の習得だけではなく、実際のセキュリティ業務でどのように考え、情報を扱っていくのかを学ぶことができ、実務に役立つ内容だと感じました。

受講終了後アンケートより抜粋

Sさん(セキュリティ関連のエンジニア)

有償・無償ツールやハニーポットを実際に体験できました

脅威情報収集のための有償・無償ツールを実際に使用しながら学べたことで、情報収集の方法や活用イメージが広がりました。

以前から取り組んでみたいと思っていたハニーポットも経験でき、脅威情報をどのように集め、分析につなげるのかを具体的に考える機会になりました。

受講終了後アンケートより抜粋

Tさん(セキュリティ関連のエンジニア)

最新の脅威動向やインシデント事例を交えて学べました

毎回の講義では、最新の脅威動向や技術動向を踏まえた内容を扱っていただき、最近発生したインシデントの解説もありました。

教材に記載されている内容だけでなく、実際に広く使われているツールや有益なサイトの紹介もあり、より実践に近い形で学ぶことができました。

受講終了後アンケートより抜粋

Nさん(セキュリティ運用業務の担当者)

受講生に合わせた柔軟なカリキュラムで、実務レベルを高められました

講師の方が受講生の関心や社会的な流れに合わせて、柔軟にカリキュラムを組んでくださった点が印象的でした。

生成AIを使った調査方法や、最近発生したインシデントの解説なども取り入れていただき、これからセキュリティ業務を行っていくうえで、実務レベルの向上につながる内容でした。

受講終了後アンケートより抜粋

Yさん(社内エンジニアの技術教育担当)

社内エンジニアのレベルアップにも活用しやすい講座だと感じました

自社の社員と一緒に受講しましたが、講義のボリュームがありながら、給付金を活用して比較的受講しやすかった点にも満足しています。

実際のサイバー攻撃事例を講義内で取り入れていただけるため、個人のスキルアップだけでなく、社内エンジニアのレベルアップを目的とした研修としても良い内容だと感じました。

FAQ

よくある質問

受講前によくいただくご質問をまとめました。気になる項目をクリックしてご確認ください。

地方に住んでいるのですが、実践を通したスキル学習は問題なく可能ですか?

クラウド上に独自の仮想環境を構築しておりますので、オンライン受講の方でも問題なく仮想環境を使った実践演習が可能です。

パソコンのスペックはどのくらい必要ですか?

受講環境として、下記を推奨しております。
・ZOOMを利用できる
・ブラウザを利用できる
・リモートデスクトップ接続が利用できる
以上の動作を確認いただければWindowsでもMacでも問題ございません。なお、講師はWindowsを使用しております。
※現地受講の方は、こちらでPCをご用意いたします。

企業研修・新人研修で社員を受講させたいのですが可能ですか?

はい。多くの企業様に企業研修でご利用いただいております。
また、脅威インテリジェンス育成コースの受講には人材開発支援助成金を利用することができ、費用負担を軽減できます。

詳しくは下記リンクよりご確認下さい。
人材開発支援助成金(厚生労働省ホームページ)

詳細な案内を希望の方は、無料のカウンセリングをご予約ください。

自分が給付金の受給対象か確認したいです。

【専門実践教育訓練給付金】在職中で、雇用保険に2年以上(以前に教育訓練給付金を使用したことがある場合は最終支給日から3年以上)加入している方。または、離職から1年以内で前述の条件を満たしている方。

詳しくは当ページ「お得な給付金」をご確認ください。

詳細な案内を希望の方は、無料のカウンセリングをご予約ください。
女性カウンセラーが男性に受講相談の説明をしている様子
FREE COUNSELING

無料カウンセリング

専任のカウンセラーが、
受講前の疑問をわかりやすく解消します。

「自分が給付金の対象になる?」「今のスキルで受講できる?」「転職サポートはどこまで受けられる?」など、気になることを気軽にご相談いただけます。無理な勧誘ではなく、あなたに合う学び方や受講開始までの流れを一緒に整理するための無料相談です。

無料カウンセリングを予約 ›
GUIDELINES

募集要項

募集タイミング
全国より随時募集中
基礎部分は動画などの補助教材で学習する形式なので、いつからでも受講を開始することができます。
受講期間
入校月より1年間(12か月)
※入校月はいつからでもOK!
受講日時
毎月第1、第2、第3土曜日 10:00~13:00
受講形式
現地受講とオンライン受講の両対応
総授業時間数
108時間+遠隔にてどこからでも実習が可能
※Recorded Future社の脅威情報データベースを利用可能
受講料
671,000円(税込)/1名
講座終了後は専門実践教育訓練給付金として、受講料の最大80%(536,800円)の給付を受けることができます。
お支払い方法
現金払い / 振込 / クレジットカード
詳しく見る
【現金でお支払い】受講料を申込み当日に受付までお持ちください。

【振込でお支払い】振込で入金を希望される方は、受講料を指定口座にお振込ください。
※手数料はお客様負担とさせて頂きます。

【カードでお支払い】お手持ちのカードでお支払いをご希望の方は、お支払い方法は1回払い(手数料無し)となります。
ご利用可能なクレジットカードの種類は、VISA・Master・JCB・AMEX・DINERS です。
お引き落とし日は、各カード会社によって異なります。

【教育ローンでお支払い】日本政策金融公庫が運営する教育ローンでのお支払も可能です。
固定金利年3.15%(令和8年1月22日現在) 最長20年の長期返済

申し込みの流れ

  1. STEP 01 無料カウンセリング 学習内容・給付金・転職について相談できます。
  2. STEP 02 給付金申請 対象者のみ必要な手続きです。
    ※申請期限がありますので、動き出しはお早めにお願いします。
  3. STEP 03 受講申込みフォームの記入 お申し込みフォームから必要事項をご入力ください。
  4. STEP 04 書類提出・お支払い 必要書類の提出と受講料のお支払いを行います。
  5. STEP 05 アーカイブで基礎部分を視聴 2024年開講してからのアーカイブをすべて視聴できます。
  6. STEP 06 受講開始
無料カウンセリングはこちら